
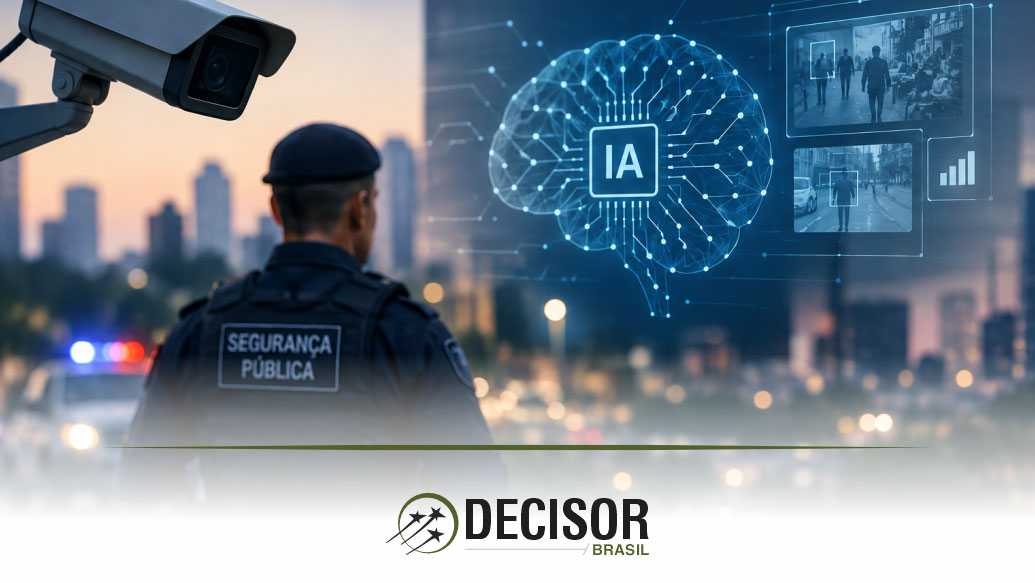
O Projeto de Lei nº 4.356/2025, que estabelece regras para o uso de inteligência artificial no Sistema Único de Segurança Pública (Susp), avança na Câmara dos Deputados com uma proposta baseada em risco e finalidade para aplicações de IA em atividades policiais. O texto incorpora o PL nº 6.248/2025, sobre princípios éticos para análise de inteligência policial, e prevê deveres de supervisão humana, auditorias independentes, transparência e responsabilização para sistemas utilizados por órgãos de segurança pública.
A proposta autoriza aplicações como análise de comunicações legalmente interceptadas e reconhecimento facial em áreas de risco, mas proíbe decisões automatizadas de prisão ou apreensão, vigilância em massa sem autorização judicial, monitoramento baseado em características como opinião política, religião ou orientação sexual e a criação de conteúdos falsos para manipular processos democráticos.
Para especialistas das áreas jurídica e tecnológica, o projeto representa uma mudança na forma como soluções de IA serão contratadas, desenvolvidas e fiscalizadas pelo poder público.
Governança deixa de ser diferencial e passa a ser requisito
Para Luis Fernando Prado, sócio fundador do Prado Vidigal Advogados, a principal transformação proposta pelo projeto é cultural. Segundo ele, a adoção de IA na segurança pública deixa de depender apenas da tecnologia e passa a exigir procedimentos formais de governança.
“A mudança de fundo é de cultura: se aprovado como está o PL, o uso de IA em segurança pública passa a exigir procedimento, registro e responsável identificado. Isso parece ter um lado positivo, não porque a tecnologia seja perigosa, mas porque é o que permite que ela seja adotada com confiança e em escala”, afirma.
Na avaliação do advogado, órgãos públicos precisarão manter inventários dos sistemas utilizados, registrar as finalidades de cada ferramenta e construir trilhas de decisão capazes de identificar quem responde por cada etapa da operação.
Daniel Crespo, Managing Director LatAm da Lineal, afirma que, para quem desenvolve tecnologia de investigação, a primeira mudança prática ocorre antes mesmo da implementação técnica: ela começa na relação contratual entre fornecedor e poder público.
“Hoje o fornecedor de tecnologia de investigação entrega a licença, treina a equipe do cliente e sai de cena. O projeto acaba com esse modelo para qualquer sistema que toque na liberdade individual”, diz.
Segundo Crespo, a responsabilização subsidiária prevista no projeto exige que fornecedores mantenham mecanismos permanentes de acompanhamento dos sistemas em produção, como telemetria, retenção de logs e canais estruturados de registro de incidentes. Isso transforma a governança em um custo operacional contínuo, e não apenas em uma etapa da implementação da ferramenta.
Supervisão humana depende da engenharia do sistema
Outro ponto destacado pelo especialista da Lineal é a própria viabilidade da supervisão humana prevista no texto. Para ele, o conceito pode perder efetividade se a regulamentação não considerar a capacidade operacional das equipes responsáveis pela análise dos alertas produzidos pela IA.
“Um sistema que gera quatrocentos alertas por turno não está sendo supervisionado por um operador, está sendo homologado por ele. A diferença entre as duas coisas é o tempo que a pessoa tem para olhar cada caso”, acrescenta.
Na avaliação de Crespo, a regulamentação deveria exigir que fornecedores dimensionem o volume de saídas dos sistemas de acordo com a capacidade real de revisão humana. “A supervisão humana existe no papel e não existe na prática. Isso se resolve em engenharia de produto, não em cláusula de contrato.”
Cadeia de custódia e auditoria entram no desenvolvimento da IA
Além da supervisão, o projeto prevê relatórios anuais de desempenho e auditorias independentes para os sistemas utilizados pelos órgãos públicos. Para Crespo, empresas que trabalham com IA precisarão adotar mecanismos semelhantes aos utilizados em perícias digitais e investigações eletrônicas.
“Quem trabalha com prova digital sabe que o problema nunca é produzir o documento depois. É ter preservado antes”, afirma.
Ele defende que fornecedores mantenham o versionamento completo dos modelos utilizados, com registro da versão do código, dos conjuntos de dados empregados no treinamento e de todas as alterações realizadas ao longo do ciclo de vida da ferramenta.
“Hash do dataset, hash do artefato do modelo, registro de quem alterou o quê e quando, em log que a própria equipe de desenvolvimento não consiga editar. É cadeia de custódia aplicada ao treinamento”, avalia.
Outro elemento considerado essencial é a documentação técnica produzida durante o desenvolvimento do sistema, incluindo limitações conhecidas, métricas de desempenho por subgrupos e cenários em que o uso da ferramenta deve ser vedado.
Segundo Luís Prado, do Prado Vidigal, essas práticas tendem a se tornar cada vez mais frequentes independentemente da aprovação definitiva do projeto.
“A responsabilidade subsidiária e a intensidade da auditoria ainda podem mudar durante a tramitação. Mas documentação técnica, testes de desempenho e de viés, registro de versões e canais de reporte de incidentes já são boas práticas de governança que vêm aparecendo em editais e licitações”, observa.
Viés algorítmico exige padrões técnicos de auditoria
O projeto determina auditorias independentes para sistemas de IA, mas não estabelece critérios técnicos para sua realização. Para Crespo, esse é um dos principais pontos ainda em aberto na proposta. Segundo ele, remover variáveis sensíveis dos modelos não elimina necessariamente o risco de discriminação.
“Em dados policiais, o viés raramente está numa variável que se possa remover. Ele está na geografia. Se você retira raça do modelo e mantém CEP, endereço ou área de patrulhamento, o modelo reconstrói a variável removida”, ressalta.
Na avaliação do especialista, o controle mais efetivo é o teste de impacto desproporcional, que compara a taxa de falsos positivos entre diferentes grupos protegidos utilizando a mesma população de teste.
“Se a taxa diverge, o sistema é desigual, mesmo que nunca tenha visto o campo raça”, complementa.
Apesar de considerar positiva a exigência de auditorias, Crespo afirma que o projeto ainda precisa definir métricas, periodicidade e critérios para credenciamento dos auditores.
“Auditoria sem padrão técnico vira mercado de certificado, e nesse mercado quem ganha é o auditor mais barato”, pontua.
Responsabilização dos fornecedores é o ponto mais sensível da proposta
Entre os dispositivos do projeto, Crespo considera que a responsabilização subsidiária dos fornecedores é o elemento mais importante para preservar durante a tramitação legislativa.
Segundo ele, supervisão humana e auditorias recaem principalmente sobre os órgãos públicos que utilizam os sistemas. Já a responsabilidade do fornecedor cria incentivos para que empresas invistam em qualidade, testes e governança desde o desenvolvimento da tecnologia.
O especialista reconhece que a medida pode aumentar os custos de conformidade, sobretudo para empresas menores, mas avalia que esse impacto é preferível à dificuldade de responsabilizar fornecedores em caso de falhas graves.
Para Prado, o projeto também consolida limites que já encontram respaldo no ordenamento jurídico brasileiro.
“Os limites são suficientes como ponto de partida e, na maior parte, não são novos. Vigilância em massa, monitoramento por opinião política ou religião, prisão sem intervenção humana e manipulação do processo eleitoral já encontram limites na Constituição, na Lei de Interceptações, na Lei de Abuso de Autoridade e nas regras do TSE”, pontua.
Na avaliação dos especialistas, o desafio passa agora pela regulamentação da proposta. Além da aprovação pelo Congresso Nacional, a efetividade das regras dependerá da definição de padrões técnicos para auditorias, métricas de desempenho, preservação de evidências e critérios de supervisão humana capazes de acompanhar a expansão do uso da inteligência artificial na segurança pública.