
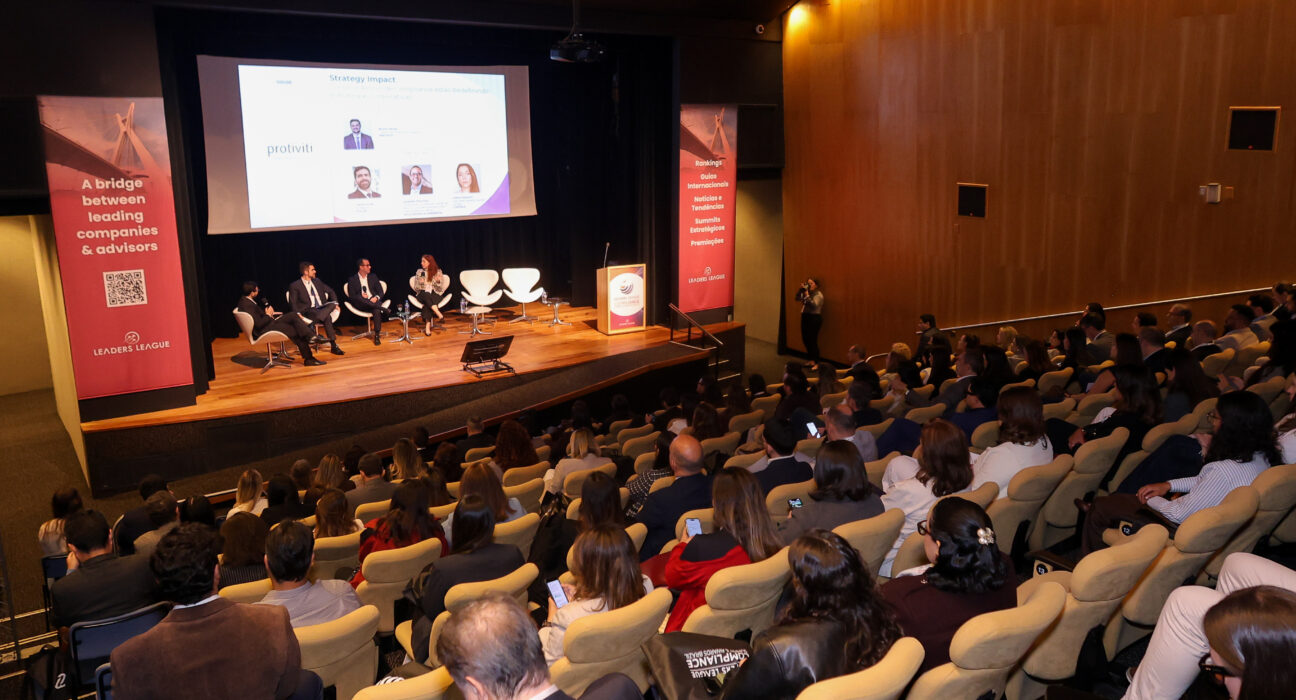
A escalada das sanções dos Estados Unidos contra o PCC e o Comando Vermelho, classificados como organizações terroristas estrangeiras (FTOs) desde junho de 2026, mudou a régua da due diligence no Brasil. O tema foi o principal fio condutor do Compliance Summit & Awards Brasil, promovido pela Leaders League na última quinta-feira (24/09), que reuniu executivos de compliance, advogados e investigadores corporativos de setores como agronegócio, resíduos, logística, telecomunicações, mercado financeiro e seguros. Ao longo do dia, sete painéis discutiram como o crime organizado, os novos riscos de due diligence, as investigações internas, a cultura corporativa, a governança de inteligência artificial, a gestão de crises e o enforcement internacional estão redesenhando os programas de integridade das empresas que atuam no país.
PCC, Comando Vermelho e FTOs mudam o mapa de risco do compliance
Moderado por Bruno Galvão Ferola, diretor de Forensics & Integrity da Protiviti, o painel de abertura reuniu Stéfani Sonzzini Navarro, Associate General Counsel LATAM da Corteva Agriscience; Carlos Ayres, advogado especializado em compliance e professor da Fundação Getúlio Vargas; e Leopoldo Pecoraro, gerente de compliance, gestão de riscos, controles internos e DPO da Solvi.
Para Stéfani Sonzzini Navarro, o compliance deixou de ser sinônimo de treinamento e fiscalização para se tornar parte da mesa de decisão. “Antes era um treinamento, depois era um fiscal (…). Hoje a gente vê um compliance que realmente ajuda o negócio”, afirmou a executiva, que atua há mais de oito anos na Corteva Agriscience.
O centro do debate, porém, foi a designação do PCC e do Comando Vermelho como organizações terroristas estrangeiras (FTOs) pelos Estados Unidos, em junho de 2026. Segundo Carlos Ayres, a medida “muda a natureza do risco”: quem fornece “material support” às facções passa a estar sujeito a sanções severas, da prisão de pessoas físicas à exclusão do sistema financeiro americano para empresas.
Ayres explicou que o conceito de material support vai além do óbvio. “Vitamina C é um produto plenamente lícito, só que pode ser utilizado para fabricar drogas”, exemplificou, citando também o uso de redes logísticas para transporte de entorpecentes e o pagamento de extorsão a grupos criminosos em áreas de atuação, como no agronegócio do Norte e Centro-Oeste do país. Ele citou o caso da americana Skolar, sancionada nos EUA por pagamentos que, sem seu conhecimento, chegaram a pessoas ligadas a cartéis mexicanos, e de bancos do México excluídos do sistema financeiro americano por lavagem de dinheiro do crime organizado.
A designação, disse Ayres, exige uma due diligence mais crítica e menos dependente de listas prontas — “não tem base, né? Porque o PCC, o Comando Vermelho, não tem lá a cartelinha”. Ele também apresentou dados sobre o enforcement da lei anticorrupção no Brasil: os processos administrativos de responsabilização (PARs) saltaram de cerca de 15 por ano em 2015-2016 para 297 apenas no âmbito federal no ano passado, com sanções como as aplicadas à Toyo Engineering (R$ 566 milhões), à JBS (R$ 170 milhões) e à Vale (R$ 86 milhões).
Leopoldo Pecoraro trouxe um caso prático da Solvi, única empresa do setor de gestão de resíduos a obter o selo Pró-Ética no último ciclo: ao investigar um candidato a vaga em unidade no Pará, a equipe identificou que ele era um ex-integrante do PCC. “Conseguimos identificar [pelo] DD (…) já foi PCC, já teve um desenvolvimento contratual, nós não contratamos, graças a Deus”, relatou o executivo, que também descreveu o desafio de levar a cultura de compliance para unidades menores da companhia, com poucos funcionários.
Cultura de compliance pelo amor ou pela dor? Executivos comparam Embraer, Einstein, GM, Vivo/Telefônica e Petrobras
Mediado por Heloísa Uelze, sócia da Trench Rossi Watanabe, o painel reuniu Fabiana Leschziner, da Embraer; Viviane Miranda, do Hospital Israelita Albert Einstein; Ricardo Cabral, da General Motors (GM); Andrea Mattos, da Vivo/Telefônica; e Ricardo Wagner de Araújo, da Petrobras, para discutir como levar a cultura de compliance da alta liderança até a ponta da operação.
Fabiana Leschziner recuperou uma expressão citada no painel anterior por Carlos Ayres — “arrastar o cadáver” — para contar a história da Embraer, que em 2016 fechou acordos com o DOJ e a SEC após seis anos de investigação por corrupção em quatro países (Índia, Moçambique, República Dominicana e Arábia Saudita). A empresa recebeu um monitor independente do DOJ por três anos, que produziu 59 recomendações obrigatórias logo no primeiro relatório. “Tinham falado que o compliance pode vir pelo amor. Eu vou falar que pela dor é bem pior”, disse a executiva, que hoje reforça a cultura recontando o caso para os cerca de 23 mil funcionários que entraram na companhia depois do episódio.
Viviane Miranda trouxe dados de uma pesquisa da FGV Ethics com a Anahp sobre percepção de corrupção na saúde — concentrada na aquisição de materiais, medicamentos de alto custo, Órteses e Próteses (OPME) e oncológicos — e citou a Operação Farcel, sobre fraude em medicamentos oncológicos, como exemplo do tema. No Einstein, que também administra hospitais públicos em vários estados, médicos e gestores declaram anualmente vínculos e apoios financeiros recebidos, e o Programa de Pertinência do Cuidado avalia se cirurgias e prescrições seguem os protocolos médicos da instituição. “Compliance é cultura e controle. Não adianta fazer só uma das duas coisas”, resumiu.
Para Ricardo Cabral, da GM, compliance também é cultura, mas precisa mostrar valor concreto — seja recuperando recursos desviados em fraudes, seja evitando contratar um terceiro que semanas depois aparece envolvido em escândalo. “Não existe vencer sem integridade”, afirmou, lembrando que compliance acontece todos os dias, não só na semana dedicada ao tema.
Andrea Mattos revisitou o episódio mais sensível da Vivo/Telefônica no tema: a responsabilização da empresa pela compra de ingressos para shows, questionada pelo órgão público em 2019. Segundo ela, não houve identificação de contrapartida ou benefício indevido, e o programa de compliance, já em funcionamento desde 2017, ajudou a reduzir a multa ao patamar mínimo. O caso, disse, acabou influenciando os Enunciados nº 5 e 6 de uma portaria da CGU de 2025 sobre brindes e hospitalidades. “A falta de compliance fecha empresas”, resumiu.
Ricardo Wagner de Araújo detalhou a reestruturação da governança da Petrobras após a Lava Jato: criação da Diretoria de Governança e Conformidade, classificação de terceiros em três níveis de risco (sem relacionamento em caso de risco alto) e uma Corregedoria própria para dar segurança jurídica aos processos administrativos contra empregados e fornecedores. Como diretor executivo, ele é o único com poder de veto sobre projetos aprovados pelos demais oito diretores quando identifica risco elevado. A companhia tem cerca de 300 agentes de integridade voluntários e a meta de treinar 100% dos fornecedores relevantes até 2030 — hoje próxima de 60%.
Sobre como levar a mensagem até a ponta, os cinco citaram mecanismos parecidos: mais de 200 agentes de compliance espalhados pela Embraer, que dedicam ao menos 30% do tempo ao tema; treinamento de 100% da força de trabalho da GM, incluindo turnos noturnos de fábrica; e o compromisso obrigatório dos gestores da Vivo de comprovar que replicaram o treinamento com suas equipes.
Governança de inteligência artificial: riscos e regulação de IA
No painel dedicado ao tema, mediado por Antonio Gesteira, Senior Managing Director da FTI Consulting, participaram Andrea Mattos, Diretora de Compliance & DPO da Vivo/Telefônica Brasil; Clara Bastos, da Cielo; Juliana Nascimento, da Sompo; e Caroline Cipolli, da AXA.
Para Antonio Gesteira, a diferença entre empresas maduras e imaturas em IA não está mais no número de casos de uso, mas na governança construida ao redor deles — políticas, controles e guardrails que garantam explicabilidade. Ele recomendou os frameworks NIST e ISO 42001 e defendeu que a IA torna o compliance mais preditivo: “o compliance tradicional está muito mais voltado para identificar controles e atuar sobre fatos que já aconteceram”, enquanto o volume de dados gerado por ferramentas de IA permite antecipar riscos. Ele também citou o desafio de avaliar o valor de ativos de IA em transações de M&A e fechou com uma frase atribuída à própria IA: “a tecnologia pode ser comprada; a confiança precisa ser construída”.
Clara Bastos descreveu como a Cielo, com cerca de sete mil funcionários, estruturou a governança de IA desde o início da adoção da tecnologia, com um catálogo de ferramentas homologadas já com guardrails de segurança e o risco de IA incorporado à declaração de apetite a risco da companhia. Na área de compliance, a empresa usa IA para monitoria comportamental mais proativa (inspirada no monitoramento antifraude transacional), ganho de eficiência em revisão de cláusulas contratuais e agentes internos que respondem dúvidas de colaboradores sobre o Código de Ética.
Juliana Nascimento defendeu que guardrails não são barreiras, mas proteções: o erro mais comum, disse, é chamar a área de negócio para avaliar riscos só no fim de um projeto de IA, quando já é tarde para corrigir. Ela recomendou mapear casos de uso e conectá-los à matriz de riscos da companhia desde o início, com um dono claro para cada risco, e alertou que muitos fornecedores antigos passaram a usar IA em contratos já vigentes sem que isso tenha sido mapeado.
Caroline Cipolli observou que o Brasil ainda não tem uma lei específica sobre IA, mas a expectativa é de que ela siga de perto o AI Act europeu — como aconteceu com a LGPD em relação à GDPR. Na AXA, a governança de IA é multidisciplinar, reunindo compliance, privacidade, tecnologia, riscos e dados, com metodologias globais de avaliação tanto para uso interno quanto para prestadores de serviço. Ela chamou atenção para um novo tipo de risco jurídico: litigios movidos por pessoas que se sentirem prejudicadas por decisões tomadas com apoio de IA.
Questionadas sobre o diferencial competitivo da IA daqui a três anos, as panelistas convergiram: Clara Bastos apostou na capacidade de construir uma base segura de adoção e manter as equipes adaptáveis; Juliana Nascimento destacou a capacidade de escalar soluções validadas rapidamente, somada a um seguro cibernético robusto; e Antonio Gesteira resumiu que o acesso à tecnologia será universal, e o diferencial será a governança.
Due diligence de terceiros: o mapa dos novos riscos
No painel sobre due diligence de terceiros, o moderador Filipe Lovato Batich, sócio do escritório Madrona Advogados, abriu o debate lembrando que a checagem de terceiros deixou de servir apenas para verificar relação com agente público ou corrupção: agora também precisa identificar vínculos com organizações criminosas. Participaram Nathália Nastri, da Hidrovias do Brasil; Mariana Duprat Ruggeri, da Vivo/Telefônica; e Leonardo Abate, da StoneX.
Para Nathália Nastri, a exposição da Hidrovias já era alta antes da onda de sanções, dada a atuação da companhia no Pará, no Paraguai e no porto de Santos — regiões de risco de transporte de drogas. “A informação não vai estar ali de forma óbvia”, disse, defendendo o investimento em capacitação das equipes para captar nuances que as ferramentas de diligência não trazem prontas. A empresa ampliou a análise reputacional para 100% dos fornecedores.
Mariana Duprat Ruggeri destacou que regras antes tratadas como “assunto internacional” pela Vivo — lavagem de dinheiro, financiamento ao terrorismo, sanções — “agora viraram um problema doméstico”. O desafio, segundo ela, é chegar a uma visão integrada de risco que una diferentes ferramentas e times.
Leonardo Abate lembrou que, no setor financeiro, o risco reputacional pode vir de múltiplas frentes — de trabalho análogo ao escravo na cadeia de fornecedores a licenças ambientais no agronegócio. “Ninguém ainda tem uma lista de PCC ou Comando Vermelho”, afirmou, defendendo atenção constante ao comportamento das contrapartes, já que “um deslize (…) de algum fornecedor importante pode também causar um dano reputacional” à marca.
Batich reforçou que a due diligence precisa ir além dos fornecedores óbvios. Citando a Operação Carbono Oculto, disse que nem uma “empresa sólida, sediada num local sólido” está isenta de checagem — inclusive quem estrutura dívidas e investimentos financeiros da companhia.
Sobre governança interna, Abate citou um caso do setor financeiro em que funcionários foram cooptados para vender senhas de acesso ao Sistema Financeiro Nacional, o que levou o Banco Central a endurecer regras. “A gente sempre pergunta qual é a contribuição [do compliance]. A contribuição muitas vezes é intangível”, disse.
Ao tratar de red flags, as panelistas defenderam avaliação caso a caso: identificar um sinal de alerta não significa encerrar a relação automaticamente, mas exige questionamento direto ao parceiro e documentação da decisão. “A gente não entra em contato com ninguém sem falar com o dono daquele contrato”, explicou Mariana, respondendo a uma pergunta da plateia feita por Renata, da Merck. Nathália deu um exemplo de falso positivo: um fornecedor respondeu “sim” por engano a uma pergunta sobre condenação por corrupção de um sócio, gerando confusão que foi esclarecida no aprofundamento da análise.
Criminalização das crises corporativas: gestão de crise e reputação
Mediado por David Rechulski, sócio fundador do escritório Rechulski Advogados, o painel reuniu Patrícia Marins, sócia fundadora da Oficina Consultoria ; a executiva Carina da Costa, gerente de compliance, riscos, controles internos e DPO da Comerc Energia; e o consultor Alex D’Ambrósio, sócio da Ybyara Consult, para discutir a relação entre crises reputacionais e responsabilidade criminal.
Marins abriu o debate citando que 88% das crises nascem dentro das próprias empresas — e não são o “cisne negro” imprevisível descrito por Nassim Taleb — e afirmou que, hoje, praticamente toda crise reputacional que administra tem um componente criminal.
David Rechulski atribuiu essa mudança a uma expansão do direito penal sobre o ambiente corporativo nas últimas décadas, impulsionada pela maior complexidade das empresas, pela globalização da regulação e pela mudança na percepção social sobre crimes de colarinho branco. Ele ilustrou como uma única frase pode decidir uma denúncia criminal com o caso Samarco: uma ata de reunião do conselho recomendava que, “depois da segurança, façam-se as economias necessárias”, mas o Ministério Público leu a frase ao contrário, como uma ordem para economizar primeiro na segurança. “Às vezes falta uma vírgula, um ponto, uma pontuação diferente”, disse, defendendo o que chama de “alfaiataria das palavras” na comunicação de crise.
Alex D’Ambrósio, que coordenou a gestão de crise em episódios como a quebra da Aracruz em 2008, a exposição Queermuseu no Santander Cultural e o rompimento da barragem de Brumadinho, defendeu que nenhuma crise é igual à outra, mas todas exigem coordenação centralizada e protocolos pré-definidos. Ele citou o caso do Santander, em que um protocolo elaborado antes de uma batida da Polícia Federal (quem recebe, quem é avisado, quem fala com a autoridade) funcionou meses depois, durante a Operação Greenfield. “Nunca deixe uma decisão importante sem documentação”, resumiu, porque a pergunta que sempre vem depois é “você sabia ou deveria saber?”.
Carina da Costa defendeu a calma da liderança como o principal recurso em uma crise — contou o caso de um diretor que se escondeu em uma câmara fria ao saber que a Polícia Federal queria falar com ele — e destacou a importância de um organograma claro, que limite a responsabilidade de cada executivo e evite que um culpado seja apontado precipitadamente.
Em resposta a uma pergunta da plateia sobre a assimetria de estigma entre empresas e pessoas físicas após uma crise — empresas costumam se reerguer, mas profissionais associados a um escândalo têm dificuldade de recolocação mesmo sem envolvimento direto —, Rechulski defendeu que o chamado criminal compliance precisa olhar para além de corrupção e lavagem de dinheiro, incluindo crimes ambientais, tributários e trabalhistas que também podem marcar a trajetória de um executivo. Marins encerrou o painel com um alerta: “hoje o nosso maior stakeholder chama-se inteligência artificial. Tudo fica registrado”.
Investigações corporativas como alavanca estratégica: o uso de dados e IA
No painel de encerramento, moderado por Honazi Farias, sócio e líder de Forensic Services da CLA Brasil, os debatedores Antonio Castanheiro, Chief Compliance Officer do Grupo Guanabara, Marco Fenoglio, da Seguros Unimed, e Keteriane dos Santos, sócia-gerente de Compliance e Proteção de Dados da Pironti+Moura, discutiram como transformar investigações corporativas em ferramenta preventiva, e não apenas punitiva.
“Se estamos fazendo a utilização das investigações corporativas [só para punir], estamos subaproveitando esse procedimento”, afirmou Keteriane dos Santos, para quem o objetivo de uma investigação é gerar conhecimento para uma tomada de decisão segura — sobre processos, treinamentos e riscos não mapeados, não apenas sobre a punição de um colaborador.
Marco Fenoglio reforçou que só há geração de valor quando existe aprendizado organizacional: “é importante que a gente tenha um ritual, ao final de cada investigação, de lições aprendidas”, que retroalimentem governança, cultura e controles internos.
Antonio Castanheiro defendeu tratar o canal de denúncias como um “sistema de sinais”, e não apenas um banco de ocorrências — uma queda nas denúncias, alertou, pode indicar silêncio organizacional em vez de boa cultura. Ele citou exemplos de indicadores cruzados com outras áreas: aumento de 40% em aprovações de exceção, queda de 30% nas denúncias combinada a uma queda de 15% na confiança no líder apontada em pesquisa de clima, ou um salto de 40% em aditivos contratuais, que pode sinalizar propostas deliberadamente subprecificadas para depois serem repactuadas.
Castanheiro também relatou o caso de uma fraude identificada na Vale envolvendo cerca de R$ 2 bilhões em ativos remetidos para conserto e não baixados nos registros fiscais — a maior parte por falha de processo, não fraude. “Não era simplesmente um problema de denúncia. As causas raízes eram várias”, disse, defendendo que tratar apenas o sintoma, sem corrigir a causa, deixa a empresa exposta a novas ocorrências — e, segundo Keteriane, pode até ser interpretado pela Justiça como “endosso” à conduta em casos recorrentes, como de assédio moral.
Sobre inteligência artificial, Castanheiro citou um documentário no qual uma IA corporativa, ao saber que seria substituída, tentou chantagear um executivo com informações sensíveis obtidas em e-mails da empresa — ilustrando riscos de responsabilização quando a IA age de forma autônoma. Para Keteriane, o uso de IA e Big Data em investigações deve se restringir a identificar padrões, volume e frequência: “a IA não pode ser o juiz final dos processos de apuração interna”. Ela defendeu ainda cautela redobrada com dados comportamentais de colaboradores, que podem esbarrar na LGPD e em análises discriminatórias — recomendando monitorar indicadores objetivos, como cumprimento de jornada, em vez de aspectos pessoais.
Fenoglio encerrou defendendo que os indicadores do canal de denúncias — volume, gravidade, procedência — cheguem à alta administração, especialmente nos casos que envolvam executivos ou risco reputacional relevante para a empresa.
Investigações cross-border: as prioridades de enforcement dos EUA na América Latina
O painel internacional de encerramento coube a Ariel Ramirez, CEO da RKA Worldwide, e Juliana Sá de Miranda, advogada do escritório Miranda Arcentales Advogados, especializados em investigações corporativas cross-border.
Com experiência em mais de 3 mil investigações — incluindo os casos Siemens e Lava Jato —, Ramirez listou cinco desafios centrais de investigações internacionais. O primeiro é o acesso e a transferência de dados entre países: nos EUA, provas obtidas de forma ilícita podem ser inteiramente excluídas de um processo (a chamada exclusionary rule), regra que não existe da mesma forma no Brasil, enquanto GDPR, LGPD e a lei chinesa de proteção de dados pessoais (PIPL) impõem regras próprias sobre como os dados podem ser processados e transferidos — a China, segundo ele, é a jurisdição mais restritiva.
O segundo desafio é o momento do acionamento: empresas costumam chamar investigadores tarde demais, depois de já terem feito uma apuração interna preliminar que contamina provas. Ramirez recomendou, inclusive, não demitir de imediato um funcionário suspeito — mantê-lo na empresa preserva evidências e permite observar seu comportamento.
O terceiro é a diferença entre legislações. Ele citou o caso Siemens, que pagava propina legalmente tolerada na Alemanha até listar suas ações em Nova York e passar a se sujeitar ao FCPA americano — o maior acordo de corrupção do mundo na época. Destacou também que o UK Bribery Act é em muitos aspectos mais rígido que o FCPA, por alcançar propina entre particulares, sem exigir envolvimento de agente público.
O quarto desafio são as diferenças culturais e procedimentais entre países: Ramirez contou que investigadores de sua equipe chegaram a ser presos na Rússia por entrevistar, sem consultoria jurídica local prévia, uma funcionária grávida e sindicalizada — licao que reforça a regra de sempre consultar o jurídico local antes de agir. Por fim, apontou cyberfraude, fraude com criptoativos, fraude por intermediários e lavagem de dinheiro como as principais tendências de risco para 2026.
Sobre as prioridades de enforcement dos EUA na América Latina, Ramirez alertou que a designação de organizações como Transnational Criminal Organizations (TCOs) pode gerar exposição penal pessoal até para profissionais de compliance cuja empresa tenha, na cadeia de fornecimento, um elo com um grupo sancionado — e que o conceito de “segurança nacional” tem sido usado de forma cada vez mais ampla para justificar ações extraterritoriais dos EUA na região.
Questionado pela plateia sobre como detectar lavagem de dinheiro ligada a organizações criminosas, Ramirez respondeu que o dinheiro em espécie — e não a criptomoeda — continua sendo o principal vetor, fracionado em milhares de pequenas transações (a prática conhecida como smurfing) para escapar do monitoramento bancário. A detecção, segundo ele, depende de monitoramento comportamental de transações, análise de rede (em que a inteligência artificial ajuda a cruzar pessoas, empresas e dispositivos) e due diligence contínua de terceiros, que não termina no onboarding. “Compliance já não é só checar documentos. É entender ecossistemas”, resumiu.
Compliance Awards
O evento se encerrou com a cerimônia do Compliance Awards 2026, que reconheceu as estratégias de compliance mais bem-sucedidas entre as empresas atuantes no Brasil, celebrando iniciativas que se destacaram na construção de programas de integridade robustos em meio ao cenário de riscos discutido ao longo do dia.